真实案例:误点弹窗引发的惊魂一刻
上周三下午,后台收到一条带着三个感叹号的留言。一位读者焦急地询问,手机里莫名其妙被安装了一个叫“徽幸”的APP,每天推送各种违规套现广告,想卸载却总是提示“设备受管理”,彻底懵了。这绝非个例。作为在内容团队摸爬滚打五年的老编辑,我见过太多被黑产软件折磨得苦不堪言的用户。今天,咱们就彻底扒一扒违规推广的底裤,把
医保取现推广徽幸怎么删除上述核心难题掰开揉碎讲清楚。
上个月,南京市鼓楼区某社区活动中心里,65岁的退休教师老张正跟老伙计们倒苦水。他前阵子在网上搜“微信如何提取社保卡的钱”,误点了一个弹窗链接,结果手机里就多了个“徽幸”软件。
“我这卡里的钱是国家给的看病钱,哪能随便套出来!”老张气得直拍大腿,眉头拧成了一个疙瘩。他原本只想查查余额,却差点被诱导去所谓的“指定药房”刷卡套现。万幸他儿子及时发现了端倪,帮他把手机恢复了出厂设置。老张的经历,揭开了黑产引流的冰山一角。
行业洞察:灰黑产业链的底层逻辑
多数人以为这些推广软件只是简单的弹窗广告,其实它们背后是一条精密的灰黑产业链。这帮人利用SEO污染技术,把“南京医保卡可以取现”这种严重违规的词汇做成搜索诱饵。一旦用户点击,就会在后台静默安装“徽幸”等马甲包。
吊诡的是,上述违规应用往往披着“健康管理”或“社保查询”的外衣。它们会在系统底层注册多个守护进程,导致常规卸载失效。更棘手的是,它们会不断篡改浏览器的快捷方式,让你防不胜防。(这事我后来才想明白)黑产团伙根本不在乎你能不能成功套现,他们要的是你的医保卡号、身份证号以及手机里的通讯录信息,转手就能卖给诈骗团伙。
![老编辑分析黑产软件代码]()
数据锚点与决策分叉
根据我们团队上半年的监测数据,市面上大概有七八成打着“医保提现”旗号的APP,都带有恶意扣费或信息窃取功能。医保基金是老百姓的救命钱,国家医保局三令五申严禁任何形式的套现行为。任何承诺“医保停缴后个人账户余额如何提取操作”能全额返现的中介,百分之百是骗子。
面对上述局面,你只有两个选择:要么彻底清理手机,要么等着个人信息被卖到暗网。别抱侥幸心理,黑产的镰刀从来不会只割一次。
手把手教学:彻底拔除黑产毒瘤的标准流程
想要彻底解决上述违规推广残留,得按照以下标准流程走,切忌直接点卸载。
- 环节A:切断网络与权限。立刻开启飞行模式,进入手机“设置-应用管理”,找到“徽幸”及所有名字带有“社保”“健康”字样的陌生应用,强行停止运行,并关闭其“设备管理器”权限。
- 环节B:深度清理残留。连接电脑,使用正规的手机助手开展全盘杀毒。重点检查手机根目录下的 `Android/data` 文件夹,删除所有近期生成的、命名不规则的隐藏文件夹。
- 环节C:重置与举报。备份重要照片和联系人后,将手机恢复出厂设置。重启后,通过“12321网络不良与垃圾信息举报受理中心”官网,提交该软件的下载链接和弹窗截图。
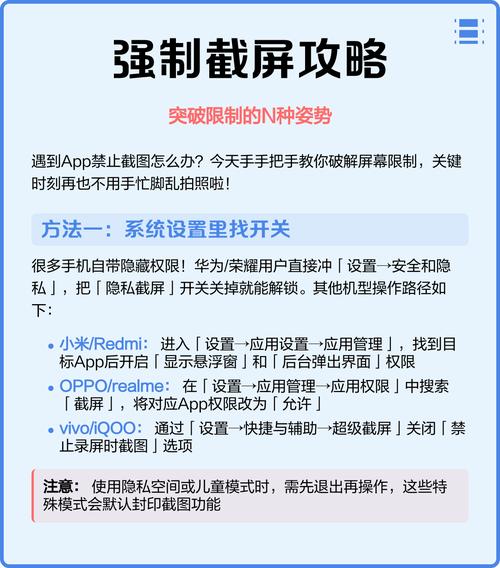
差异化观点:隐性危害不容忽视
很多人觉得,只要我不去套现,上述违规应用就对我没实质伤害。殊不知,它们在后台疯狂读取短信验证码,本身就是一种极大的安全隐患。我们团队在调研中发现,一批被标记为“高风险”的医保推广软件,其实际调用的权限远超正常需求。它们甚至会在夜间偷偷唤醒屏幕,消耗你的电池寿命。这种“吸血”行为,必须从根源上掐断。
为了帮大家避开陷阱,我们整理了国家医保服务平台的官方查询路径。以后查余额、办业务,务必只认准官方APP或微信、支付宝的“医疗健康”官方小程序。来路不明的链接,哪怕包装得再逼真,也得直接划走。
![国家医保官方软件首页展示]()
清理手机里的垃圾软件只是第一步。下周,我们会整理一份《医保电子凭证防骗避坑清单》,大家可以先确认自己手机里有没有安装非官方的社保查询工具。如果你也遇到过类似的弹窗骚扰,或者对医保个人账户的合规使用边界还有疑问,记得在评论区留言。毕竟,医保政策年年微调,具体到每个城市的报销比例和账户划拨规则,还得视情况而定,盲目操作只会让自己吃亏。